


Autentica
Cliente sem fricção
Autenticação de dispositivos
Protege clientes, contas e transacções sem a necessidade de uma OTP

Autenticação de clientes sem fricção – Valide o seu cliente em segundos
A verificação móvel do cliente através do Authenticate associa de forma segura o dispositivo móvel com o qual está a comunicar ao estado ativo do número, reduzindo a fraude e o atrito durante o início de sessão
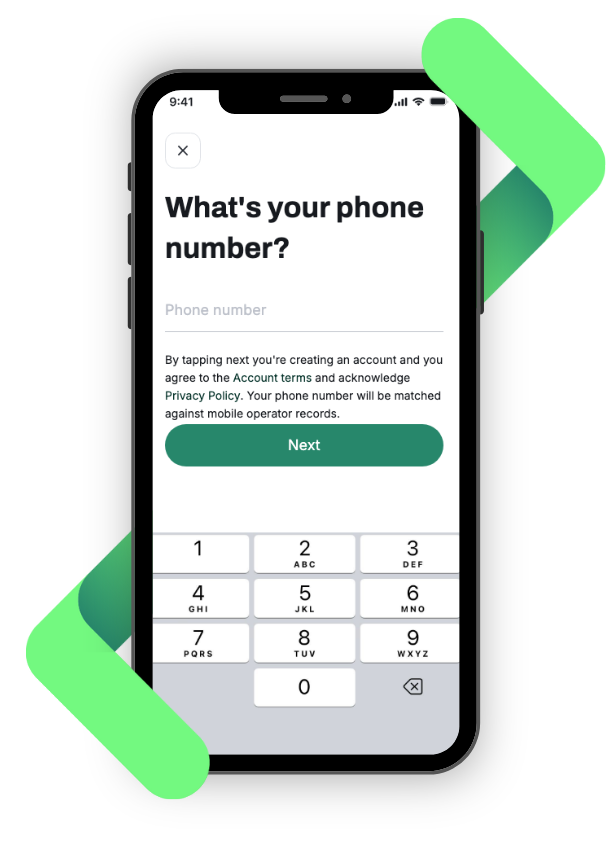
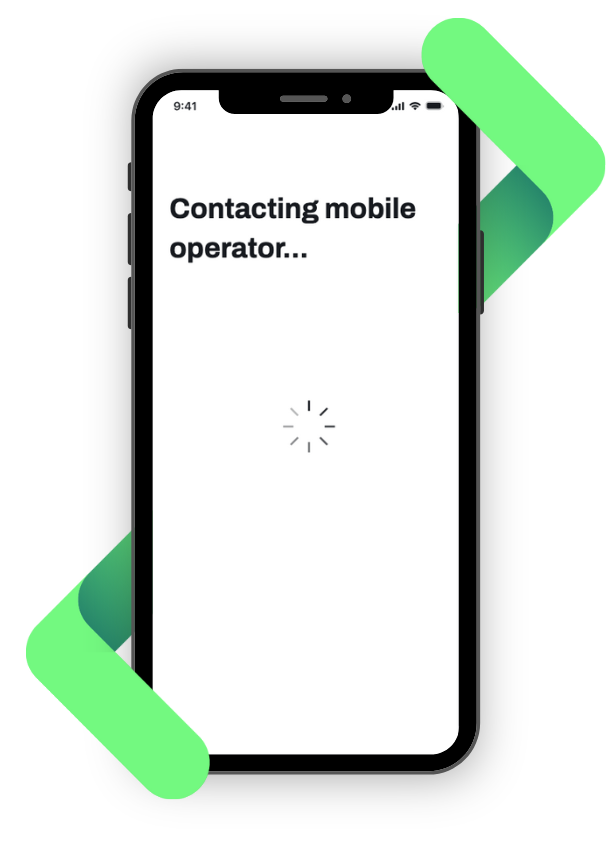
Como é a experiência de utilizador do Authenticate?
Cinco vantagens da utilização do Authenticate
Reduz a fricção da palavra-passe única
A autenticação sem palavra-passe não requer qualquer intervenção dos clientes e mantém-nos envolvidos no seu sítio Web ou aplicação sem atrasos ou distracções
Reduzir o abandono do registo
O início de sessão do cliente sem restrições aumenta a possibilidade de reter novos clientes – porque o início de sessão não exige que se lembrem de uma palavra-passe, esperem por um SMS ou descarreguem qualquer coisa
Aumentar a velocidade de início de sessão ou de inscrição
O Authenticate funciona significativamente mais rápido do que qualquer sistema de palavra-passe de uso único. Para que o seu cliente possa interagir consigo sem demora
Redução das tentativas de fraude e phishing
Apesar de serem amplamente utilizadas, as OTP baseadas em SMS podem ser objeto de phishing e utilizadas por autores de fraudes para assumir o controlo de uma conta – se o número de telefone tiver sido comprometido. O Authenticate utiliza os dados do próprio operador móvel para garantir que não foram comprometidos
Facilmente integrado na sua aplicação ou serviço atual
O Authenticate fornece uma interface única para vários operadores de rede em todo o mundo, o que significa que só precisa de integrar o serviço no seu fluxo de trabalho uma vez
Autenticar Coverage Map

Autenticar FAQ
O Authenticate confirma que o dispositivo que se liga à sua empresa tem a mesma identidade que espera (ou seja, o número de telefone). Faz isto utilizando dados do operador de rede móvel que estão codificados no cartão SIM contido no telefone. Estes dados não podem ser copiados ou reproduzidos. Note-se que não autentica a identidade física do utilizador do telefone, uma vez que parte do princípio de que a maioria dos smartphones modernos dispõe de outros meios (ou seja, biométricos) para assegurar essa função. Qualquer fraudador que tente copiar atributos do dispositivo para um novo dispositivo que esteja sob o seu controlo (ou seja, clonagem) não conseguirá aceder ao serviço.
Em todos os smartphones, SIM. É evidente que o dispositivo tem de estar ligado à Internet para efetuar a chamada de URL de autenticação.
Não. Existem várias camadas de proteção incorporadas no serviço e os dados utilizados pelo operador para autenticar o dispositivo não estão disponíveis publicamente nem podem ser clonados. No entanto, os dispositivos ainda podem ser potencialmente susceptíveis à fraude de SIM Swap, porque uma SIM Swap é uma fraude do tipo engenharia social e, uma vez executada, o operador considera que o novo SIM está correto. Por isso, sempre que possível, a TMT continua a recomendar a realização de verificações regulares de SIM Swap.
A resposta depende muito do operador e do país em que se encontra, mas, normalmente, um fluxo de autenticação completo demora entre 2 e 5 segundos. Não te esqueças de que as autenticações silenciosas não requerem qualquer introdução de dados por parte do utilizador, pelo que o tempo total necessário será normalmente muito inferior ao do SMS OTP.
O que dizem os nossos clientes
"Phone number verification plays a critical role in helping to detect and prevent online fraud. TMT ID’s TeleShield product provides easy access to global mobile data, enabling us to enhance the actionable results of our MaxMind minFraud® services."
"BTS (Business Telecommunications Services) is successfully using TMT’s Velocity and Live services to check the status of mobile numbers. This way we make sure we optimize the performance of the service offered to our customers and ensure the quality of terminating traffic to all countries.”
"We have had a long-standing and successful relationship with TMT ID. Our strategic partnership advances both companies’ mobile fraud solutions in a way that is truly unique in the market."
"LATRO relies on TMT’s TeleShield to provide the most up to date and reliable numbering qualification information within our fraud reporting tools, enabling us to protect our customer’s revenues and empowering them to defend themselves against fraudulent numbers."
"TMT is a valued partner that enables us to manage our routing costs effectively. They proactively and continuously expand their operator and country coverage while delivering exceptional customer service. We can always count on them to achieve high-quality results and look forward to our continued collaboration."
"TMT provides us with the most comprehensive numbering intelligence data through their fast and reliable Velocity and Live services. TMT is a trusted partner for us, their products ensure that we continue to optimise the best performance and service to our customers."
"TeleShield from TMT gives 42com the power to detect and target telephony fraud scams internationally, thereby protecting our company from the financial and customer experience impacts of telecommunications fraud."
"It has been a pleasure to work with the team at TMT. They have become an essential provider of accurate numbering data information and Number Portability services globally."
"Deutsche Telekom Global Carrier uses TMT ID as one of their key suppliers for Mobile Number Portability Data services. Deutsche Telekom Global Carrier uses TMT ID’s Velocity MNP solution. This is an ultra-fast query service that optimises the routing of international voice calls and A2P messaging."
Estás pronto para começar?
Fornecemos os dados mais completos disponíveis sobre dispositivos, redes e numeração móvel
> Conversa com um especialista >



